Introduction
Comment les mutuelles et assureurs peuvent transformer leurs flux documentaires en données fiables, accélérer les parcours KYC et mieux détecter la fraude documentaire.
Souscriptions, affiliations, prestations, sinistres et changements de RIB reposent encore sur des pièces très hétérogènes. Une information mal lue, un justificatif manquant ou une falsification non détectée peut ralentir le traitement, dégrader l’expérience client et augmenter le risque.
L’IDP en assurance ne consiste pas seulement à appliquer un OCR. L’Intelligent Document Processing classe les documents, extrait les données utiles, vérifie leur cohérence et orchestre les exceptions jusqu’à la décision métier.
Pour produire un résultat mesurable, cette chaîne doit relier : qualité documentaire, exigences KYC et signaux de fraude. Voici les cinq priorités à traiter avant de passer à l’échelle.
1. Prioriser les parcours d’assurance à fort impact
Le point de départ n’est pas le document que la technologie sait lire. C’est le parcours que l’entreprise veut améliorer, avec un résultat vérifiable pour l’assuré, l’adhérent et les équipes.
Les meilleurs cas d’usage combinent généralement une volumétrie élevée, des contrôles répétitifs, un délai visible et un coût significatif de l’erreur. Dans une mutuelle, il peut s’agir de l’affiliation, des ayants droit, des factures de soins ou de la prévoyance. Chez un assureur, les priorités peuvent porter sur la souscription, l’indemnisation, le changement de bénéficiaire ou le contrôle d’un RIB.
Un pilote trop étroit mesure souvent la performance d’extraction sans démontrer de gain opérationnel. Le bon périmètre couvre au minimum la réception, la complétude, les règles de contrôle, l’orientation des exceptions et la restitution au système métier.
Avant le lancement, 5 indicateurs pour établir une référence :
- Délai médian entre la réception et la décision
- Taux de dossiers complets dès le premier envoi
- Nombre de ressaisies et de manipulations par dossier
- Part des dossiers repris manuellement, avec leurs motifs
- Nombre de demandes complémentaires adressées au client
Cette mesure de bout en bout évite de confondre un bon score technique avec une amélioration réelle du service.
2. Transformer les documents en données contrôlées
Un document numérisé n’est pas encore une donnée métier. Une chaîne d’IDP complète doit capter la pièce, en vérifier la qualité, reconnaître sa typologie, extraire les champs utiles, normaliser les valeurs, appliquer les règles métier puis relier le résultat au bon dossier.
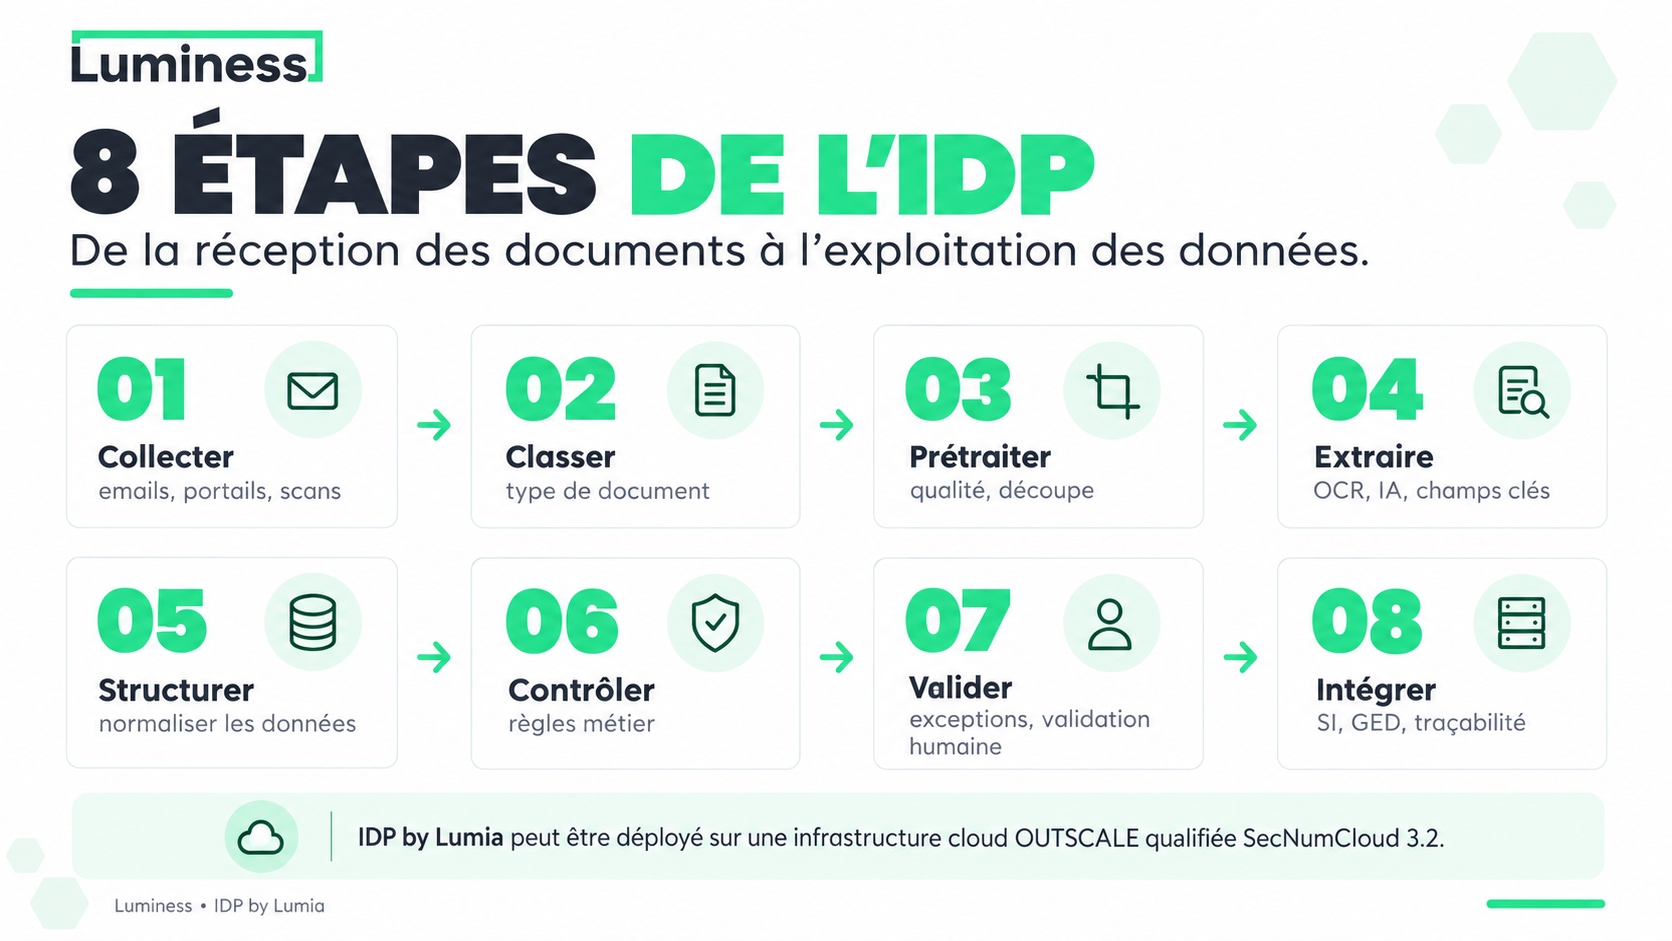
Cette succession est déterminante. Un RIB peut être correctement lu mais ne pas correspondre au titulaire attendu. Une facture peut être authentique mais hors période. Une attestation peut être valide et pourtant rattachée au mauvais bénéficiaire.
Le système doit donc produire, pour chaque donnée critique, une valeur, un niveau de confiance, le contrôle appliqué et un statut exploitable. Si le seuil n’est pas atteint, il doit présenter à l’agent la zone concernée et la raison de la reprise, sans transformer silencieusement une incertitude en vérité.
Mesurer plus qu’un taux d’OCR
Une moyenne globale masque les classes faibles. L’évaluation doit être ventilée par type de pièce, canal, qualité d’image et champ métier :
- Classification : précision et rappel
- Extraction : exactitude des champs critiques
- Contrôles : faux positifs / faux négatifs
- Bout en bout : dossiers sans reprise, délai et volume d’exceptions
Le jeu de test doit être indépendant de l’apprentissage, versionné et représentatif de la production. Toute évolution significative doit faire l’objet d’un contrôle de non-régression.
Cette méthode rejoint l’approche du NIST AI Risk Management Framework : une mesure n’a de sens que si le jeu d’évaluation, les segments et les conditions de test sont documentés.
3. Concevoir un KYC continu et proportionné
Le KYC en assurance couvre l’identification du client, la cohérence de sa situation et, selon les activités, les obligations LCB-FT. Son périmètre dépend du produit et du niveau de risque.
Sur le plan opérationnel, 4 exigences :
- Identifier la personne et vérifier les justificatifs présentés
- Rapprocher identité, coordonnées, représentants, bénéficiaires et moyens de paiement
- Appliquer le niveau de vigilance adapté au risque
- Conserver la preuve datée des informations, contrôles et décisions
Le KYC ne s’arrête pas à l’entrée en relation. Une pièce expire, un RIB change, un bénéficiaire est modifié ou la structure d’une personne morale évolue. Le dispositif doit repérer ces événements, déterminer les données devenues obsolètes et demander uniquement les justificatifs nécessaires.
L’IDP prépare cette décision : il détecte les pièces manquantes, normalise les informations et fait apparaître les divergences. Il ne remplace ni l’analyse réglementaire ni l’appréciation humaine.
4. Croiser les signaux de fraude documentaire
Une pièce bien lue n’est pas nécessairement fiable. La fraude peut associer falsification, identité usurpée, RIB détourné et informations cohérentes en apparence. Aucun détecteur isolé ne couvre ces scénarios.
Une stratégie robuste combine plusieurs familles de signaux :
- Document : métadonnées, retouches, structure
- Contenu : identité, dates, montants
- Dossier : cohérence entre les pièces
- Historique : réutilisation, répétitions, anomalies
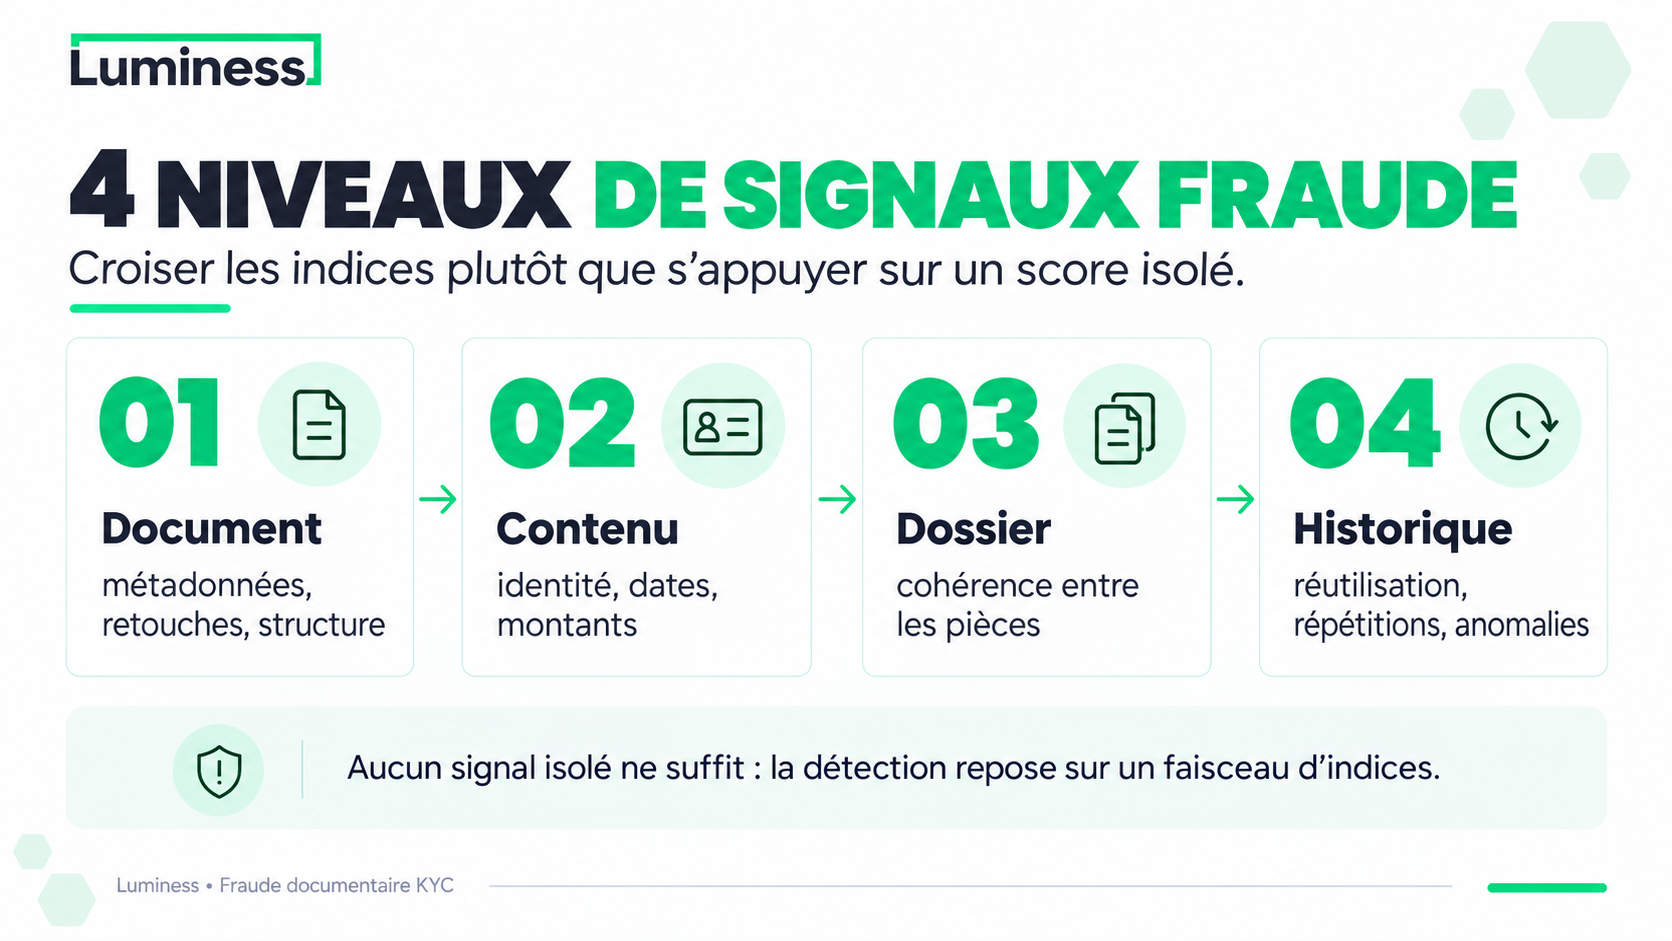
Les contrôles doivent varier selon le risque. Les seuils et le niveau de revue doivent varier selon le parcours et l’impact potentiel.
Une alerte n’est pas une preuve de fraude. Le système doit exposer les signaux, leur intensité et les règles déclenchées. Un signal faible peut conduire à une vérification ciblée ; plusieurs anomalies convergentes peuvent justifier une investigation renforcée.
Le réglage du seuil repose sur une matrice de coûts. Le faux négatif expose à une perte ou à un risque de conformité ; le faux positif ajoute de la friction et consomme la capacité des analystes. Le seuil doit trouver un équilibre entre faux négatifs, qui exposent au risque, et faux positifs, qui ajoutent de la friction et mobilisent les analystes. Il doit être réévalué avec les retours des experts fraude.
5. Industrialiser la sécurité, la preuve et les exceptions
Le passage à l’échelle échoue rarement à cause du seul modèle. Les fragilités viennent plutôt d’une intégration incomplète, d’exceptions mal organisées, de droits d’accès trop larges ou d’une gouvernance imprécise.
Intégrer la chaîne au système d’information : une API ne suffit pas si la source de vérité n’est pas définie.
Organiser la reprise humaine : l’agent a besoin du document original, de la donnée extraite, du contrôle en échec et d’actions simples pour corriger, valider ou escalader. L’intervention humaine constitue une fonction de sécurité, pas un échec de l’automatisation.
Sécurité + continuité : la mise en production suppose de maîtriser les accès, le chiffrement, la traçabilité, la conservation et la continuité de service. DORA renforce également les attentes en matière de résilience numérique, de gestion des incidents et de maîtrise des prestataires technologiques. La qualité doit ensuite être suivie dans la durée par typologie, motif d’exception et délai de traitement.
Choisir le premier cas d’usage
Une notation de 1 à 5 sur cinq axes facilite l’arbitrage : impact client, gain opérationnel, maîtrise du risque, maturité des données et faisabilité industrielle.
Un cas à fort impact et à bonne maturité est un bon candidat au déploiement. Cette grille crée un langage commun entre métiers, conformité, sécurité, DSI et équipes data.
Ce que Luminess apporte aux mutuelles et assureurs
Luminess associe une plateforme d’IDP, des services de vérification d’identité et de détection de fraude documentaire, l’intégration aux applications métier et l’exploitation de processus documentaires.
IDP by Lumia orchestre notamment la qualité des pièces, le typage, l’extraction, les contrôles métier et la gestion des exceptions. La plateforme peut être déployée sur une infrastructure cloud OUTSCALE qualifiée SecNumCloud 3.2.
Cette capacité technologique est complétée par les expertises ESN et BPO de Luminess : intégration, supervision humaine et exploitation des parcours.
Références assurance
Harmonie Mutuelle : Campagne KYC 2024
Plusieurs canaux d’entrée et gestion opérationnelle des dossiers.
13 800 souscripteurs
dont 4 100 associations
50 % de remédiation
personnes physiques
40 % de remédiation
personnes morales
Vous souhaitez identifier les parcours d’assurance à plus fort impact ?
Échangez avec les experts Luminess pour qualifier vos cas d’usage, construire un protocole d’évaluation et définir une trajectoire d’industrialisation.
Sources
- Luminess — Assurance et mutuelle
- Luminess — Solution d’Intelligent Document Processing
- Luminess — Détection des faux et falsifications de documents
- Luminess — Harmonie Mutuelle : gestion des flux de santé, prévoyance et contentieux
- Luminess — Remédiation KYC de dossiers associatifs pour une société d’assurance
- ACPR — Réglementation en matière de LCB-FT
- EIOPA — Digital Operational Resilience Act
- NIST — Artificial Intelligence Risk Management Framework
Questions fréquentes sur l’IDP en assurance
Questions fréquentes sur l’IDP en assurance
Qu’est-ce que l’IDP en assurance ?
L’IDP combine OCR, modèles de classification, extraction, règles métier et orchestration pour transformer des pièces d’assurance en données contrôlées. La chaîne couvre aussi les seuils de confiance, les exceptions et la traçabilité.
Comment l’IDP sécurise-t-il le KYC ?
Il vérifie la complétude, normalise les données, repère les pièces expirées et met en évidence les divergences entre documents. La décision de conformité reste portée par les règles KYC et, lorsque le risque l’exige, par un analyste.
Quels documents peuvent être contrôlés contre la fraude ?
Les contrôles peuvent concerner les pièces d’identité, RIB, justificatifs de domicile, factures, devis, attestations ou documents de sinistre. Les signaux et les seuils doivent être adaptés au document, au parcours et au niveau de risque.