Introduction
De la qualité de la pièce à la décision de conformité : une méthode pour automatiser le KYC bancaire, réduire les reprises et mieux détecter la fraude documentaire.
L’onboarding bancaire concentre des exigences parfois contradictoires : ouvrir rapidement la relation, vérifier l’identité, comprendre le client, détecter les anomalies et conserver une preuve exploitable. Une pièce illisible ou une donnée incohérente suffit à interrompre le parcours.
Le KYC bancaire ne peut donc pas être réduit à une vérification ponctuelle. Il doit relier collecte documentaire, contrôles d’identité, actualisation de la connaissance client et traitement des alertes.
L’Intelligent Document Processing, ou IDP, automatise une partie de cette chaîne. Sa valeur dépend toutefois de la qualité des contrôles, de la mesure des erreurs et de l’intégration aux outils de conformité.
1. Contrôler la qualité documentaire dès le dépôt
Une pièce de mauvaise qualité produit des erreurs en cascade : extraction incertaine, contrôle incohérent, demande complémentaire puis reprise manuelle. Le contrôle doit intervenir pendant que le client peut encore reprendre sa photo ou fournir la bonne page.
Pour les parcours à distance, les orientations EBA/GL/2022/15, applicables depuis le 2 octobre 2023 et reprises par l’ACPR, précisent les mesures attendues pour évaluer les solutions d’entrée en relation, organiser les contrôles internes et encadrer le recours à des prestataires.
Une chaîne d’IDP bancaire peut enchaîner :
- Analyse de netteté, cadrage, reflets et résolution
- Détection du type de document et de sa version
- Extraction et normalisation des données
- Contrôles de format, de date et de complétude
- Rapprochement entre identité, adresse, justificatifs et compte
- Recherche de signaux d’altération ou de réutilisation
- Restitution des résultats au dossier KYC
- Orientation des exceptions vers un analyste
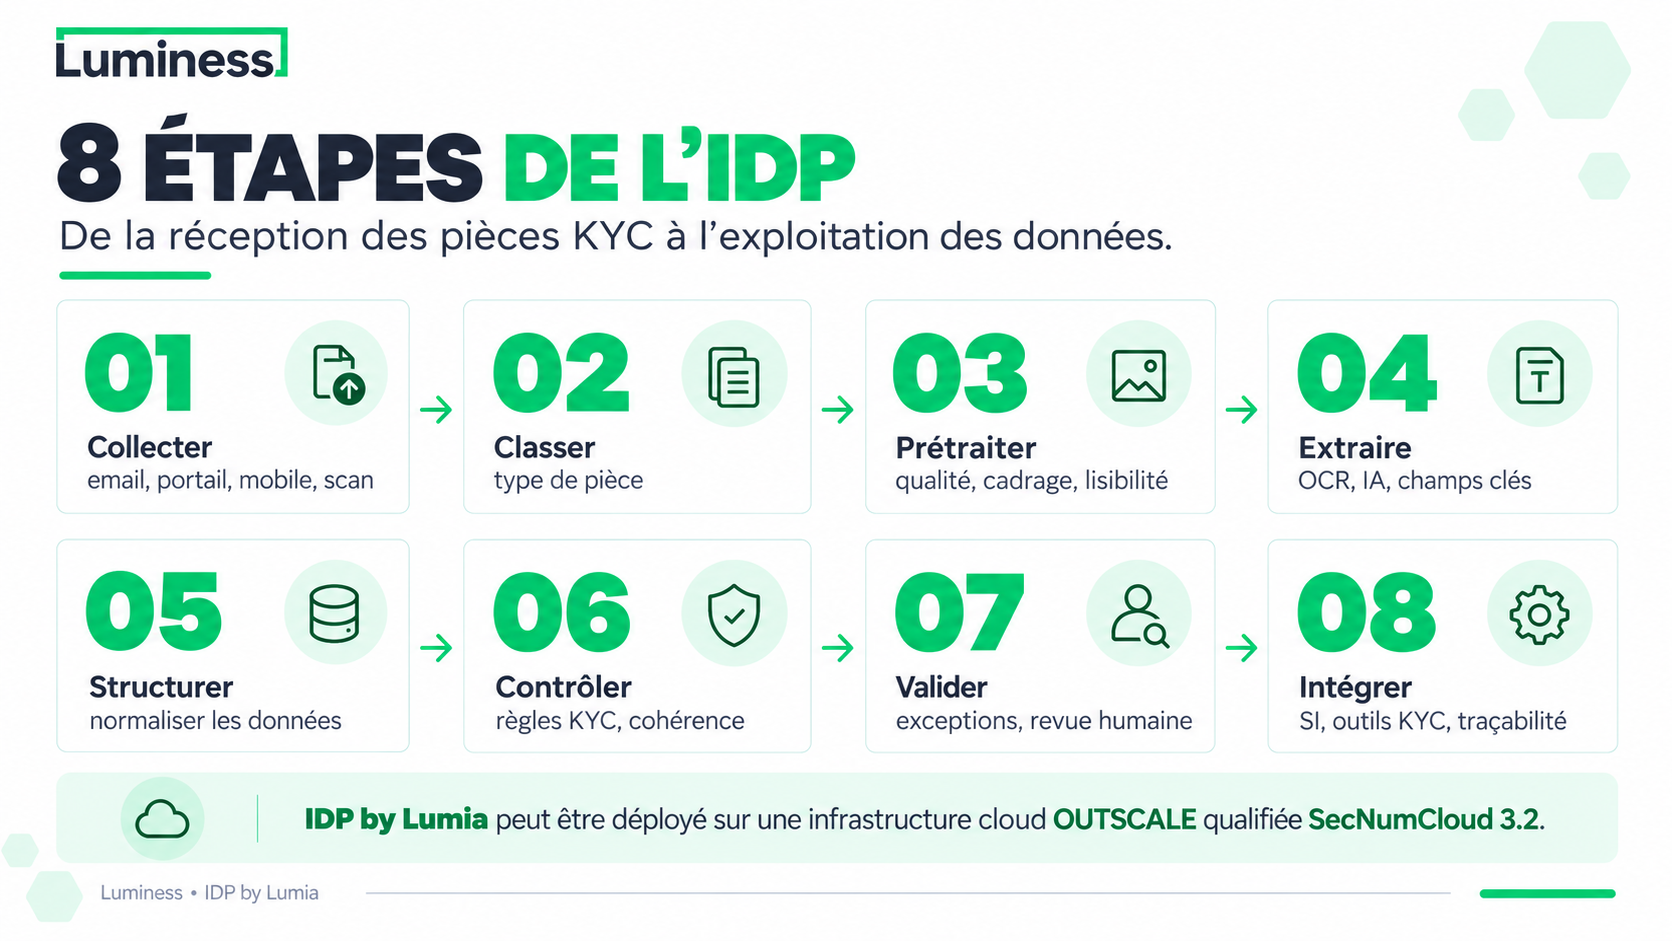
Le résultat doit conserver la donnée, son origine, le niveau de confiance, la règle appliquée et la version du service. Cette granularité rend possible une reprise ciblée : vérifier uniquement un IBAN ou une date plutôt que relire tout le dossier.
Évaluer la chaîne avec les bonnes métriques
Une moyenne globale est insuffisante. Les mesures doivent être ventilées par type de pièce, pays, canal, qualité d’image et champ critique :
- Classification : précision et rappel
- Extraction : exactitude des champs critiques
- Fraude : faux positifs / faux négatifs
- Processus : dossiers sans reprise, délai, exceptions
Le jeu de test doit être représentatif, indépendant de l’apprentissage et versionné. En production, la dérive doit être suivie par typologie documentaire et motif de reprise.
La mesure métier reste décisive : un moteur peut gagner quelques points d’extraction tout en augmentant les contrôles manuels. L’objectif est de réduire le coût et le délai du dossier sans dégrader la maîtrise du risque.
2. Piloter un KYC continu et événementiel
L’entrée en relation n’est qu’une photographie. L’identité, l’adresse, les représentants d’une personne morale, les bénéficiaires effectifs ou le profil de risque peuvent évoluer. Le dispositif doit déterminer quand actualiser la connaissance client et quelles preuves réclamer.
En France, l’article L. 561-6 du Code monétaire et financier impose, pendant toute la durée de la relation d’affaires, une vigilance constante et un examen attentif des opérations au regard d’une connaissance actualisée du client.
Une architecture événementielle évite les campagnes uniformes. Elle peut déclencher une revue lorsqu’une pièce expire, qu’un représentant change, qu’une opération s’écarte du profil ou qu’une information fiable contredit le dossier.
Pour chaque événement, les règles doivent préciser :
- Niveau de risque et le délai de traitement
- Données à confirmer ou à mettre à jour
- Justificatifs acceptés
- Contrôles automatisables
- Situations nécessitant une appréciation humaine
L’IDP prépare cette revue en classant les pièces, en comparant les données et en signalant les divergences. Les règles KYC déterminent ensuite le niveau de vigilance. Cette séparation évite de transformer une extraction automatique en décision de conformité implicite.
Le KYB ajoute une difficulté : statuts, registres, organigrammes et pièces des représentants doivent être rapprochés. La complétude dépend autant de la structure juridique que de la qualité documentaire.
Le cadre européen évoluera le 10 juillet 2027 avec l’application du règlement (UE) 2024/1624, qui harmonisera directement une partie des obligations de vigilance LCB-FT, et l’échéance de transposition de la directive (UE) 2024/1640.
Quand les chiffres confirment le passage à l’échelle
Les enjeux KYC et KYB impliquent de pouvoir traiter des volumes importants sans dégrader les délais ni l’expérience client.
2,7 millions
de dossiers clients adressés dans le cadre d’un dispositif de remédiation à distance pour une grande banque française.
+ de 1 dossier sur 2
complété parmi les populations ciblées.
Jusqu’à 60 %
de temps gagné lors des revues KYB périodiques, avec jusqu’à 40 % de dossiers complétés dans le cadre de campagnes de remédiation.
À RETENIR — À grande échelle, la performance ne repose pas sur l’automatisation d’une tâche isolée, mais sur la maîtrise de l’ensemble du parcours : collecte, contrôle, gestion des exceptions et reprise humaine.
3. Détecter la fraude par un faisceau de signaux
Un document peut être lisible, complet et falsifié. À l’inverse, une anomalie technique peut provenir d’une simple conversion de fichier. La décision ne doit donc pas reposer sur un détecteur unique.
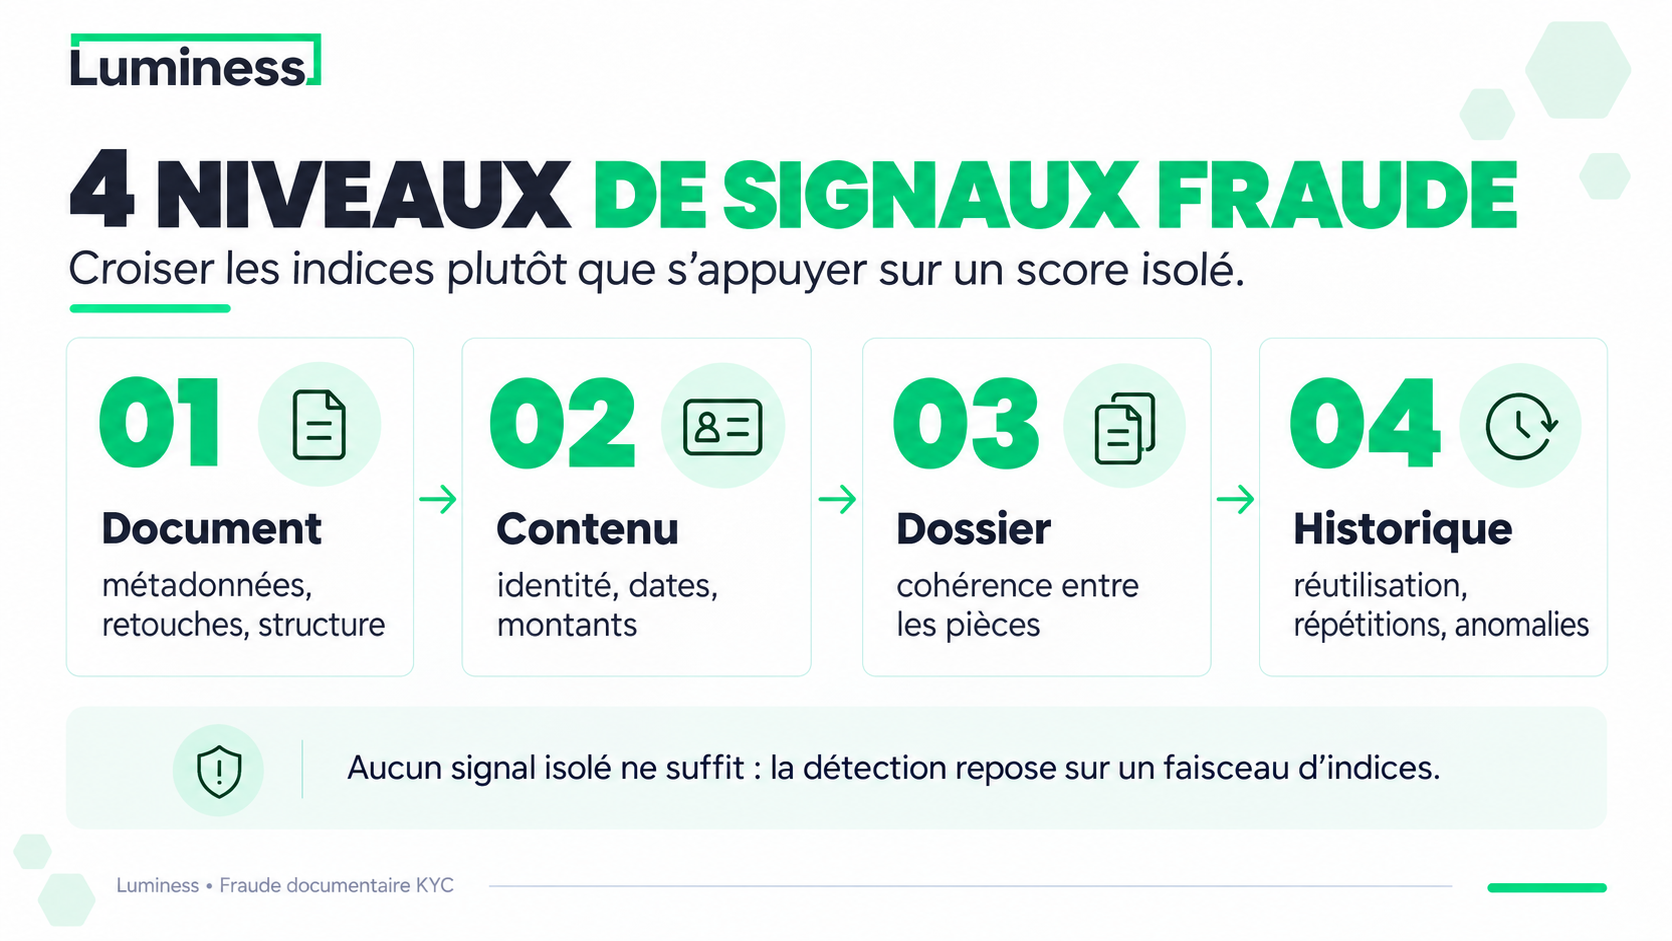
Une approche robuste croise quatre niveaux :
- Document : métadonnées, compression, polices, retouches et structure du fichier
- Contenu : concordance entre identité, dates, montants, adresses et zones de contrôle
- Dossier : cohérence entre les différentes pièces et les informations déclarées
- Historique : réutilisation de documents, identifiants, appareils ou comptes sur plusieurs parcours.
Les signaux doivent être expliqués à l’analyste. Un score sans motif empêche de distinguer une erreur de capture, une incohérence bénigne et une manipulation probable.
Régler les seuils selon le coût de l’erreur
Le seuil optimal n’est pas nécessairement celui qui maximise un score statistique. Il doit intégrer le coût d’un faux négatif, la friction d’un faux positif et la capacité disponible pour les investigations.
Les seuils doivent varier selon le parcours et le niveau de risque. Un signal faible peut déclencher un contrôle complémentaire ; plusieurs signaux convergents peuvent orienter vers une revue renforcée.
Le retour des analystes constitue une donnée de supervision. Les motifs de confirmation et de rejet permettent d’ajuster les règles, de suivre les nouvelles formes de fraude et d’identifier les scénarios qui génèrent trop d’alertes.
4. Gouverner l’IA selon son usage bancaire
Deux composants utilisant la même technologie peuvent relever de niveaux de risque très différents. Un modèle qui classe un justificatif n’a pas le même impact qu’un système évaluant la solvabilité d’une personne physique ou établissant son score de crédit. L’annexe III du règlement européen sur l’IA classe ce second usage parmi les systèmes à haut risque, tout en excluant de ce cas d’usage les systèmes destinés à détecter la fraude financière.
La gouvernance doit partir de l’usage réel : finalité, données, décision affectée, population, degré d’autonomie et possibilité de recours. Elle doit ensuite déterminer le niveau de validation, de supervision et de documentation.
Un registre de modèle ou de service doit conserver :
- Finalité et responsables
- Données et provenance
- Versions, métriques et seuils
- Incidents et conditions de suspension
Le règlement européen sur l’IA s’applique progressivement. Certaines obligations sont applicables depuis le 2 août 2026 ; celles concernant certains systèmes à haut risque entreront en application selon un calendrier ultérieur.
La protection des données complète ce cadre : minimisation, finalité, sécurité, durée de conservation et capacité à traiter une contestation.
5. Concevoir la résilience avant le passage à l’échelle
Un service KYC automatisé devient une dépendance opérationnelle. Sa continuité doit être prévue avant la mise en production : reprise sur incident, fonctionnement dégradé, retour arrière et délais de rétablissement.
Applicable depuis janvier 2025, DORA renforce les exigences de résilience numérique des entités financières, notamment sur les risques TIC, les incidents, les tests et les tiers. L’architecture et les contrats doivent donc préciser la localisation des données, les niveaux de service, la réversibilité et les responsabilités en cas d’incident.
La résilience se pilote aussi dans la durée. Un tableau de bord commun peut suivre disponibilité, volume d’exceptions, faux positifs / négatifs, incidents et délais de rétablissement. La capacité humaine doit également être testée à travers des scénarios de charge et des priorités de traitement.
L’approche Luminess pour le KYC bancaire
Des services de vérification d’identité et de fraude documentaire, des compétences d’intégration et l’exploitation de processus en BPO.
IDP by Lumia peut être déployé sur une infrastructure cloud OUTSCALE qualifiée SecNumCloud 3.2. La plateforme mobilise, selon les usages, des briques d’OCR, de reconnaissance automatique, de NLP, de computer vision et de grands modèles de langage.
Cette modularité permet de relier le dépôt documentaire aux outils bancaires, de conformité, d’audit et de gestion des exceptions. Les contrôles peuvent être opérés en temps réel ou en traitement différé, selon le parcours et le niveau de risque.
Exemple de déploiement
Pour Société Générale, Luminess a déployé des contrôles documentaires intégrés par API.
- 282 428 pages correspondant à 260 701 dossiers de remédiation KYC traités en 2020
- ainsi que plusieurs centaines de milliers de dossiers dans des filiales ultramarines et africaines
Vous souhaitez réduire les reprises manuelles ou industrialiser vos contrôles KYC ?
Les équipes Luminess peuvent analyser vos documents, règles et exceptions afin d’identifier les points de friction, de risque et d’automatisation prioritaires.
Sources
- ACPR — Réglementation en matière de LCB-FT
- ACPR – Solutions d’entrée en relation à distance
- Legifrance - article L. 561-6 du Code monétaire et financier
- Commission européenne — Cadre réglementaire européen sur l’IA
- European Banking Authority — Digital Operational Resilience Act
- NIST — Artificial Intelligence Risk Management Framework
- Luminess — IDP by Lumia
- Luminess — Industrialiser une remédiation KYC à grande échelle
- Luminess — KYC des personnes morales à l’ère de l’IA
- Luminess — Référence Société Générale
- Luminess — Détection des faux et falsifications de documents
Questions fréquentes sur le KYC bancaire
Questions fréquentes sur le KYC bancaire
Pourquoi le KYC doit-il être continu ?
Parce que l’identité, l’adresse, les représentants, les bénéficiaires effectifs et le profil de risque évoluent. Des événements précis doivent déclencher une actualisation proportionnée plutôt qu’une collecte uniforme.
Quelle différence entre lecture documentaire et détection de fraude ?
La lecture extrait et normalise les informations. La détection de fraude recherche des altérations, incohérences ou réutilisations. Un document peut être parfaitement lisible et néanmoins falsifié.
Comment mesurer un dispositif KYC automatisé ?
Il faut combiner exactitude par champ, faux positifs et faux négatifs, taux de dossiers sans reprise, délai, charge des exceptions et qualité des données. Les résultats doivent être ventilés par typologie documentaire et canal.
Vous souhaitez réduire les reprises manuelles ou industrialiser vos contrôles KYC ?
Les équipes Luminess peuvent analyser vos documents, règles et exceptions afin d’identifier les points de friction, de risque et d’automatisation prioritaires.