Einführung
Von der Dokumentenqualität zur Compliance-Entscheidung: Eine Methode zur Automatisierung der KYC-Prüfung im Bankwesen, zur Reduzierung von Nacharbeiten und zur besseren Erkennung von Dokumentenbetrug.
Die Kundenaufnahme bei Banken stellt mitunter widersprüchliche Anforderungen: schneller Beziehungsaufbau, Identitätsprüfung, Kundenverständnis, Erkennung von Unregelmäßigkeiten und Sicherung verwertbarer Nachweise. Ein unleserliches Dokument oder inkonsistente Daten genügen, um den Prozess zu unterbrechen.
Die KYC-Prüfung im Bankwesen darf daher nicht auf eine einmalige Verifizierung reduziert werden. Sie muss die Dokumentenerfassung, Identitätsprüfungen, Aktualisierung der Kundendaten und die Bearbeitung von Warnmeldungen miteinander verknüpfen.
Intelligente Dokumentenverarbeitung (IDP) automatisiert einen Teil dieser Kette. Ihr Wert hängt jedoch von der Qualität der Kontrollen, der Fehlermessung und der Integration mit Compliance-Tools ab.
1. Überprüfen Sie die Qualität des Dokuments nach der Einreichung.
Ein minderwertiges Bauteil löst eine Fehlerkette aus: ungenaue Entnahme, inkonsistente Qualitätskontrolle, Nachfragen nach zusätzlichen Informationen und schließlich manuelle Nachbearbeitung. Die Qualitätskontrolle muss erfolgen, solange der Kunde noch die Möglichkeit hat, ein neues Foto aufzunehmen oder die korrekte Seite bereitzustellen.
Für Fernlehrgänge legen die seit dem 2. Oktober 2023 geltenden und von der ACPR übernommenen Leitlinien EBA/GL/2022/15 die Maßnahmen fest, die zur Bewertung von Lösungen für den Beziehungsaufbau, zur Organisation interner Kontrollen und zur Regelung des Einsatzes von Dienstleistern vorgesehen sind.
Eine Kette von Bank-PDIs kann miteinander verknüpft werden:
- Analyse von Schärfe, Bildausschnitt, Spiegelungen und Auflösung
- Dokumenttyp- und Versionserkennung
- Datenextraktion und Normalisierung
- Format-, Datums- und Vollständigkeitsprüfung
- Abgleich von Identität, Adresse, Belegen und Konto
- Suchen Sie nach Anzeichen von Veränderung oder Wiederverwendung.
- Übermittlung der Ergebnisse an die KYC-Datei
- Weiterleitung von Ausnahmen an einen Analysten
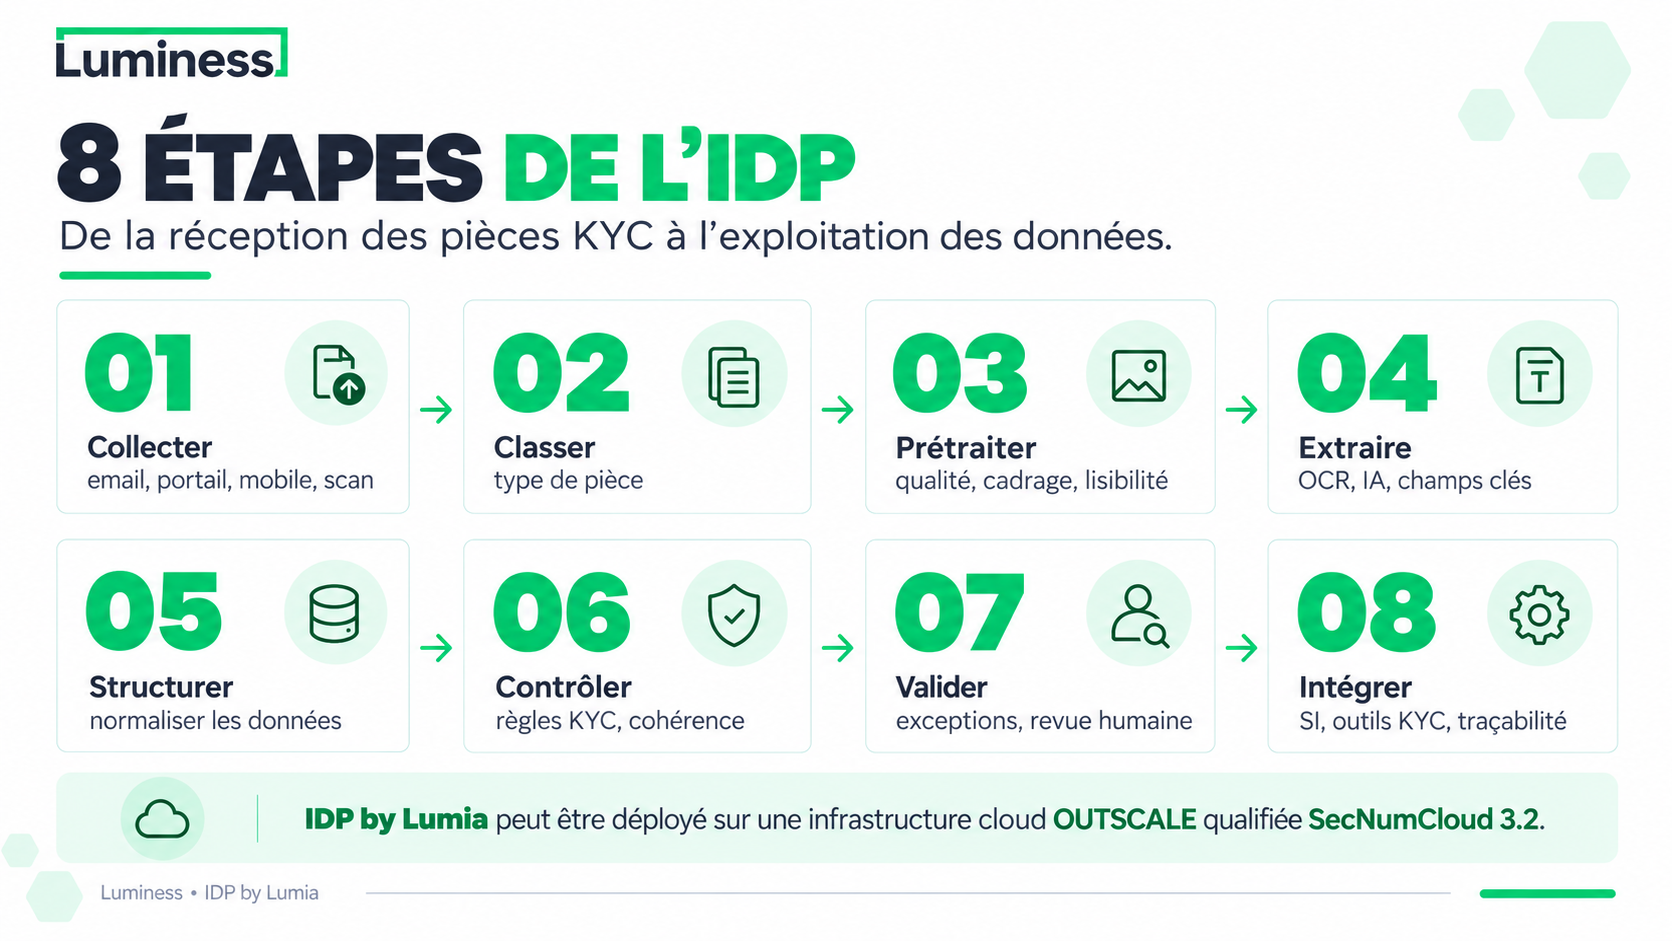
Die Ausgabe muss die Daten, deren Herkunft, das Konfidenzniveau, die angewandte Regel und die Serviceversion enthalten. Diese Granularität ermöglicht den gezielten Datenabruf: Anstatt die gesamte Datei zu durchsuchen, kann beispielsweise nur eine IBAN oder ein Datum überprüft werden.
Bewerten Sie die Kette anhand der richtigen Kennzahlen.
Ein Gesamtdurchschnitt reicht nicht aus. Die Messungen müssen nach Raumtyp, Land, Kanal, Bildqualität und kritischem Bildfeld aufgeschlüsselt werden:
- Klassifikation Klarstellung und Erinnerung
- Extrahierung Genauigkeit kritischer Felder
- Betrug falsch positive / falsch negative Ergebnisse
- Prozess : Dateien ohne Wiederaufnahme, Frist, Ausnahmen
Die Testsuite muss repräsentativ, unabhängig von der Trainingsumgebung und versioniert sein. Im Produktivbetrieb müssen Abweichungen nach Dokumenttyp und Grund für Wiederholungsversuche protokolliert werden.
Die Messung von Geschäftsprozessen bleibt entscheidend: Eine Suchmaschine kann zwar einige Extraktionspunkte gewinnen, gleichzeitig aber den manuellen Prüfaufwand erhöhen. Ziel ist es, Kosten und Zeitaufwand des Prozesses zu reduzieren, ohne das Risikomanagement zu beeinträchtigen.
2. Kontinuierliches und ereignisgesteuertes KYC-Management
Die anfängliche Kundenbeziehung ist lediglich eine Momentaufnahme. Identität, Adresse, Vertreter der juristischen Person, wirtschaftlich Berechtigte und Risikoprofil können sich jederzeit ändern. Das System muss daher entscheiden, wann die Kundenprüfung aktualisiert werden muss und welche Nachweise anzufordern sind.
In Frankreich verlangt Artikel L. 561-6 des Währungs- und Finanzgesetzes, dass während der gesamten Dauer der Geschäftsbeziehung eine ständige Wachsamkeit und sorgfältige Prüfung der Vorgänge im Lichte aktueller Kenntnisse über den Kunden erforderlich ist.
Eine ereignisgesteuerte Architektur vermeidet einheitliche Kampagnen. Sie kann eine Überprüfung auslösen, wenn ein Dokument abläuft, ein Vertreter wechselt, eine Transaktion vom Profil abweicht oder verlässliche Informationen dem Sachverhalt widersprechen.
Für jede Veranstaltung müssen die Regeln Folgendes festlegen:
- Risikostufe und Bearbeitungszeit
- Die Daten müssen noch bestätigt oder aktualisiert werden.
- Akzeptierte Belege
- Automatisierbare Steuerungen
- Situationen, die menschliches Urteilsvermögen erfordern
Der IDP bereitet diese Überprüfung vor , indem er Dokumente klassifiziert, Daten vergleicht und Unstimmigkeiten kennzeichnet. Die KYC-Regeln bestimmen anschließend den Umfang der Prüfung. Diese Trennung verhindert, dass die automatisierte Datenextraktion implizit zu einer Compliance-Entscheidung führt.
Das KYB bringt eine weitere Schwierigkeit mit sich : Satzung, Register, Organigramme und Unterlagen von Vertretern müssen aufeinander abgestimmt werden. Die Vollständigkeit hängt sowohl von der Rechtsform als auch von der Qualität der Dokumentation ab.
Der europäische Rahmen wird sich am 10. Juli 2027 mit der Anwendung der Verordnung (EU) 2024/1624 weiterentwickeln , die einen Teil der Sorgfaltspflichten im Bereich der Bekämpfung von Geldwäsche und Terrorismusfinanzierung direkt harmonisieren wird, sowie mit der Frist für die Umsetzung der Richtlinie (EU) 2024/1640.
Wenn die Zahlen die Skalierung bestätigen
Die Herausforderungen bei KYC und KYB bestehen darin, große Datenmengen verarbeiten zu können, ohne die Bearbeitungszeiten oder das Kundenerlebnis zu beeinträchtigen.
2,7 Mio.
von Kundendateien, die im Rahmen eines Fernwartungsprogramms für eine große französische Bank übermittelt wurden.
Mehr als 1 von 2 Fällen
wurde in den Zielgruppen abgeschlossen.
Bis zu 60 %
Zeitersparnis bei regelmäßigen KYB-Überprüfungen, da bis zu 40 % der Dateien im Rahmen von Sanierungskampagnen bearbeitet werden.
WICHTIGSTE ERKENNTNIS – Im großen Maßstab hängt die Leistung nicht von der Automatisierung einer einzelnen Aufgabe ab, sondern von der Beherrschung des gesamten Prozesses: Datenerfassung, Kontrolle, Ausnahmebehandlung und Wiederaufnahme durch den Menschen.
3. Betrug mithilfe eines Signalstrahls aufdecken.
Ein Dokument kann lesbar und vollständig, aber dennoch gefälscht sein. Umgekehrt kann eine technische Anomalie durch eine einfache Dateikonvertierung entstehen. Daher sollte die Entscheidung nicht auf einer einzigen Erkennungsmethode beruhen.
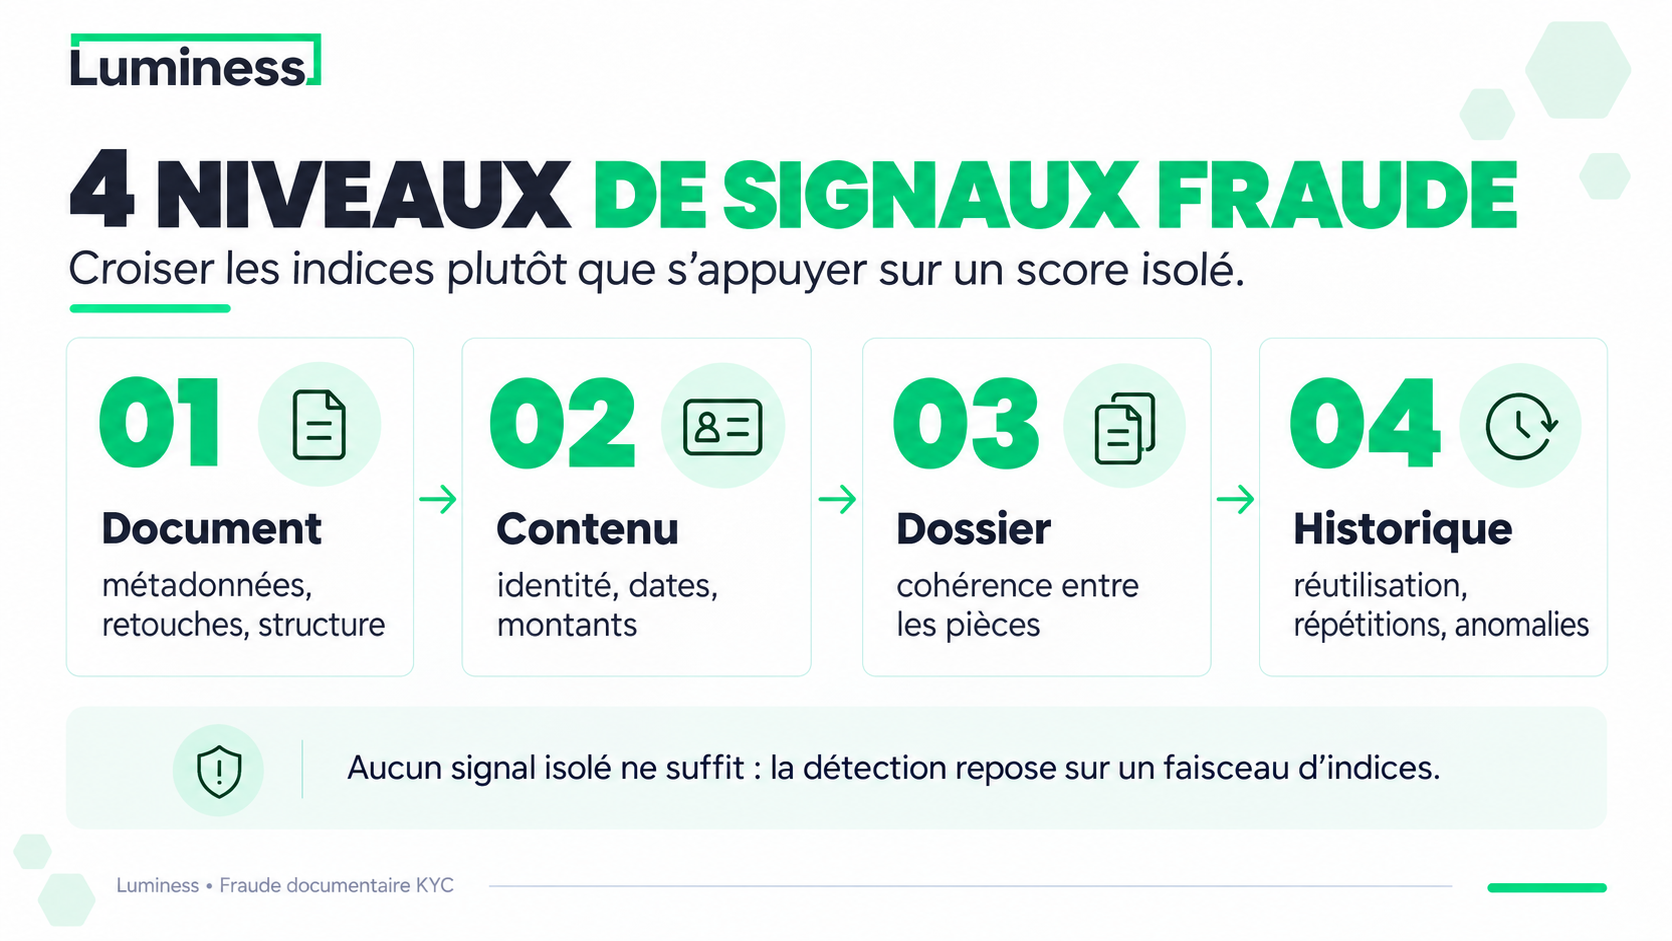
Ein robuster Ansatz umfasst vier Ebenen:
- DokumentAAA Metadaten, Komprimierung, Schriftarten, Bearbeitung und Dateistruktur
- Inhalt : Übereinstimmung zwischen Identität, Daten, Beträgen, Adressen und Kontrollzonen
- Notizheft : Übereinstimmung zwischen den verschiedenen Dokumenten und den darin enthaltenen Angaben
- Geschichte : Wiederverwendung von Dokumenten, Kennungen, Geräten oder Konten über mehrere Prozesse hinweg.
Die Signale müssen dem Analysten erläutert werden. Ein Ergebnis ohne erkennbares Muster macht es unmöglich, zwischen einem Erfassungsfehler, einer geringfügigen Unstimmigkeit und einer wahrscheinlichen Manipulation zu unterscheiden.
Passen Sie die Schwellenwerte entsprechend den Kosten des Fehlers an.
Der optimale Schwellenwert ist nicht unbedingt derjenige, der den statistischen Wert maximiert. Er muss die Kosten eines falsch negativen Ergebnisses, den Aufwand eines falsch positiven Ergebnisses und die verfügbaren Untersuchungskapazitäten berücksichtigen.
Die Schwellenwerte sollten je nach Krankheitsverlauf und Risikograd des Patienten variieren. Ein schwaches Signal kann weitere Überwachung auslösen; mehrere übereinstimmende Signale können eine eingehendere Untersuchung erforderlich machen.
Das Feedback der Analysten ist ein wichtiger Indikator für die Aufsicht. Die Gründe für Bestätigung und Ablehnung ermöglichen die Anpassung der Regeln, die Überwachung neuer Betrugsformen und die Identifizierung von Szenarien, die übermäßig viele Warnmeldungen auslösen.
4. Steuerung von KI gemäß ihrer Nutzung im Bankwesen
Zwei Komponenten, die dieselbe Technologie nutzen, können sehr unterschiedliche Risikostufen aufweisen. Ein Modell zur Dokumentenklassifizierung hat nicht dieselbe Auswirkung wie ein System zur Beurteilung der Kreditwürdigkeit einer Person oder zur Ermittlung ihres Kredit-Scores. Anhang III der europäischen KI-Verordnung stuft diesen zweiten Anwendungsfall als Hochrisikosystem ein, schließt jedoch Systeme zur Aufdeckung von Finanzbetrug von dieser Kategorie aus.
Die Governance muss vom tatsächlichen Nutzen ausgehen: Zweck, Daten, betroffene Entscheidung, betroffene Bevölkerungsgruppe, Grad der Autonomie und Möglichkeit der Beschwerde. Anschließend muss der Umfang der Validierung, Überwachung und Dokumentation festgelegt werden.
Ein Modell- oder Serviceregister muss Folgendes enthalten:
- Zweck und Verantwortliche
- Daten und Herkunft
- Versionen, Metriken und Schwellenwerte
- Vorfälle und Suspendierungsbedingungen
Die europäische KI-Verordnung wird schrittweise umgesetzt. Einige Verpflichtungen gelten bereits seit dem 2. August 2026; diejenigen, die bestimmte Hochrisikosysteme betreffen, treten zu einem späteren Zeitpunkt in Kraft.
Der Datenschutz ergänzt diesen Rahmen: Datenminimierung, Zweckbindung, Sicherheit, Aufbewahrungsfrist und die Möglichkeit zur Beilegung von Streitigkeiten.
5. Vor der Skalierung auf Resilienz setzen
Ein automatisierter KYC-Dienst wird zu einem operative AbhängigkeitDie Aufrechterhaltung des Betriebs muss vor Produktionsbeginn geplant werden: Wiederherstellung nach Störungen, eingeschränkter Betrieb, Rollback- und Wiederherstellungszeiten.
Gültig ab Januar 2025, DORA Dies erhöht die Anforderungen an die digitale Resilienz von Finanzinstituten, insbesondere im Hinblick auf IT-Risiken, Vorfälle, Tests und Drittanbieter. Architektur und Verträge müssen daher Datenspeicherort, Servicelevel, Reversibilität und Verantwortlichkeiten im Falle eines Vorfalls festlegen.
Resilienz wird auch im Laufe der Zeit gesteuert. Ein gemeinsames Dashboard kann den Fortschritt verfolgen. Verfügbarkeit, Ausnahmeaufkommen, falsch positive/falsch negative Ergebnisse, Vorfälle und WiederherstellungszeitenDie menschliche Leistungsfähigkeit muss auch anhand von Lastszenarien und Verarbeitungsprioritäten getestet werden.
Luminess' Ansatz zum KYC-Verfahren im Bankwesen
Dienstleistungen zur Identitätsprüfung und Dokumentenfälschung, Integrationsfähigkeiten und BPO-Prozessabwicklung.
IDP von Lumia kann auf einem OUTSCALE Cloud-Infrastruktur qualifiziert SecNumCloud 3.2Die Plattform nutzt je nach Anwendungsfall Komponenten der OCR, der automatischen Spracherkennung, der NLP, der Computer Vision und großer Sprachmodelle.
Diese Modularität ermöglicht die Anbindung des Dokumentenarchivs an Bank-, Compliance-, Prüfungs- und Ausnahmemanagement-Tools. Kontrollen können je nach Workflow und Risikostufe in Echtzeit oder zeitverzögert durchgeführt werden.
Beispiel für die Bereitstellung
Optimieren Société GénéraleLuminess hat eingesetzt Integrierte Dokumentensteuerung über API.
- 282 428 Seiten korrespondierend zu 10.000 Dossiers Im Jahr 2020 behandelte KYC-Probleme
- verwalten und mehrere hunderttausend Dateien in ausländischen und afrikanischen Tochtergesellschaften
Wollen Sie manuelle Nacharbeiten reduzieren oder Ihre KYC-Prüfungen industrialisieren?
Die Teams von Luminess können Ihre Dokumente, Regeln und Ausnahmen analysieren, um Prioritätspunkte für Reibungspunkte, Risiken und Automatisierung zu identifizieren.
Quellen
- ACPR – AML/CFT-Vorschriften
- ACPR – Remote Onboarding-Lösungen
- Legifrance – Artikel L. 561-6 des Währungs- und Finanzgesetzes
- Europäische Kommission – Europäischer Rechtsrahmen für KI
- Europäische Bankenaufsichtsbehörde – Gesetz zur digitalen operativen Resilienz
- NIST – Rahmenwerk für das Risikomanagement künstlicher Intelligenz
- Luminess – IDP von Lumia
- Luminess – Industrialisierung der groß angelegten KYC-Sanierung
- Luminess – KYC für juristische Personen im Zeitalter der KI
- Lumineszenz – Referenz Société Générale
- Luminess – Erkennung von Dokumentenfälschung und -verfälschung
Häufig gestellte Fragen zum Thema KYC im Bankwesen
Häufig gestellte Fragen zum Thema KYC im Bankwesen
Warum muss KYC kontinuierlich erfolgen?
Da sich Identität, Adresse, Vertreter, wirtschaftlich Berechtigte und Risikoprofil ändern können, sollten spezifische Ereignisse eine verhältnismäßige Aktualisierung anstelle einer einheitlichen Datenerfassung auslösen.
Worin besteht der Unterschied zwischen Dokumentenprüfung und Betrugserkennung?
Das Lesen extrahiert und standardisiert Informationen. Die Betrugserkennung sucht nach Veränderungen, Widersprüchen oder Wiederverwendung. Ein Dokument kann perfekt lesbar und dennoch gefälscht sein.
Wie lässt sich ein automatisiertes KYC-System messen?
Genauigkeit pro Feld, falsch positive und falsch negative Ergebnisse, Quote der Fälle ohne Nachbearbeitung, Bearbeitungszeit, Aufwand für die Ausnahmebehandlung und Datenqualität müssen kombiniert werden. Die Ergebnisse sollten nach Dokumenttyp und Kanal aufgeschlüsselt werden.
Wollen Sie manuelle Nacharbeiten reduzieren oder Ihre KYC-Prüfungen industrialisieren?
Die Teams von Luminess können Ihre Dokumente, Regeln und Ausnahmen analysieren, um Prioritätspunkte für Reibungspunkte, Risiken und Automatisierung zu identifizieren.