Einführung
Wie Versicherungsvereine auf Gegenseitigkeit und Versicherer ihre Dokumentenflüsse in zuverlässige Daten umwandeln, KYC-Prozesse beschleunigen und Dokumentenbetrug besser aufdecken können.
Abonnements, Mitgliedschaften, Vergünstigungen, Schadensfälle und Bankkontoänderungen basieren nach wie vor auf stark uneinheitlichen Dokumentationen. Fehlinterpretationen, fehlende Belege oder unentdeckte Fälschungen können die Bearbeitung verlangsamen, das Kundenerlebnis beeinträchtigen und das Risiko erhöhen.
Im Versicherungswesen geht es bei IDP nicht nur um die Anwendung von OCR. Intelligente Dokumentenverarbeitung klassifiziert Dokumente, extrahiert nützliche Daten, prüft deren Konsistenz und koordiniert Ausnahmen, bis eine Geschäftsentscheidung getroffen wird.
Um messbare Ergebnisse zu erzielen, muss diese Kette Dokumentenqualität, KYC-Anforderungen und Betrugssignale miteinander verknüpfen. Hier sind die fünf Prioritäten, die vor einer Ausweitung berücksichtigt werden müssen.
1. Priorisieren Sie wirkungsvolle Versicherungsprozesse
Ausgangspunkt ist nicht das Dokument, das die Technologie lesen kann. Es ist der Prozess, den das Unternehmen verbessern möchte, mit einem nachweisbaren Ergebnis für den Versicherten, das Mitglied und die Teams.
Die besten Anwendungsfälle zeichnen sich typischerweise durch hohe Datenmengen, wiederholte Prüfungen, spürbare Verzögerungen und erhebliche Kosten pro Fehler aus. Bei einem Versicherungsverein auf Gegenseitigkeit kann dies beispielsweise die Mitgliederverwaltung, die Verwaltung von Versicherten, die Abrechnung von Gesundheitsleistungen oder die Zusatzkrankenversicherung betreffen. Für ein Versicherungsunternehmen könnten Prioritäten die Policenprüfung, die Schadensbearbeitung, Änderungen von Versicherten oder die Überprüfung von Bankkonten umfassen.
Ein zu eng gefasster Pilotversuch misst häufig die Extraktionsleistung, ohne einen operativen Nutzen nachzuweisen. Der korrekte Umfang umfasst mindestens Empfang, Vollständigkeit, Kontrollregeln, Ausnahmebehandlung und Rückführung in das Geschäftssystem.
Vor dem Start: 5 Indikatoren zur Festlegung einer Ausgangsbasis:
- Mittlere Zeitspanne zwischen Eingang und Entscheidung
- Quote der vollständigen Anträge bei der ersten Einreichung
- Anzahl der Wiedereinträge und Manipulationen pro Datei
- Ein Teil der Dateien wurde manuell neu eingegeben, inklusive Begründung.
- Anzahl der zusätzlichen Anfragen an den Kunden
Diese durchgängige Messung vermeidet es, eine gute technische Bewertung mit einer tatsächlichen Verbesserung des Service zu verwechseln.
2. Dokumente in kontrollierte Daten umwandeln
Ein gescanntes Dokument ist noch keine Geschäftsinformation. Eine vollständige IDP-Kette muss das Dokument erfassen, seine Qualität prüfen, seinen Typ erkennen, die relevanten Felder extrahieren, die Werte normalisieren, Geschäftsregeln anwenden und das Ergebnis anschließend mit der richtigen Datei verknüpfen.
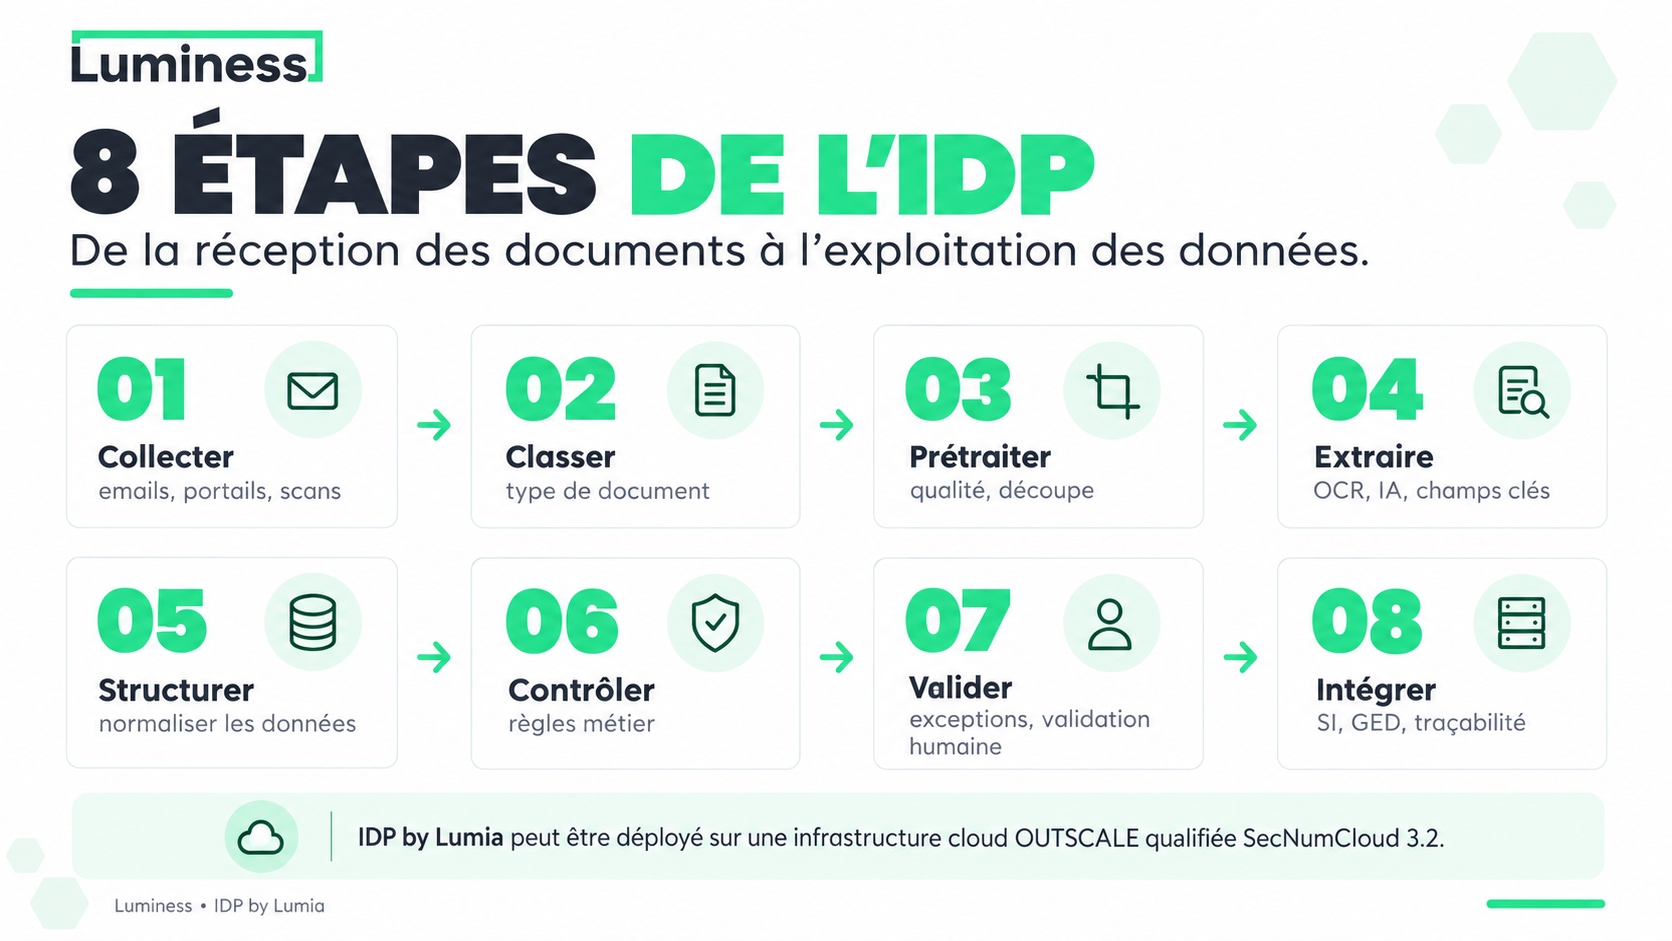
Diese Abfolge ist entscheidend. Ein Kontoauszug kann korrekt gelesen sein, aber nicht dem erwarteten Kontoinhaber zugeordnet sein. Eine Rechnung kann echt, aber veraltet sein. Ein Zertifikat kann gültig sein, aber dem falschen Begünstigten zugeordnet sein.
Das System muss daher für jeden kritischen Datenpunkt einen Wert, ein Konfidenzniveau, die angewendete Steuerung und einen nutzbaren Status liefern. Wird der Schwellenwert nicht erreicht, muss es dem Anwender den betroffenen Bereich und den Grund für die Wiederaufnahme des Betriebs anzeigen, ohne Unsicherheit stillschweigend in Wahrheit umzuwandeln.
Messung von mehr als nur einer OCR-Rate
Ein Gesamtdurchschnitt verschleiert die schwächeren Klassen. Die Bewertung muss nach Raumtyp, Kanal, Bildqualität und Wirtschaftszweig aufgeschlüsselt werden:
- Klassifizierung: Präzision und Erinnerung
- Extraktion: Genauigkeit kritischer Felder
- Bedienelemente: falsch positive / falsch negative Ergebnisse
- Von Anfang bis Ende: Fälle ohne Wiederaufnahme, Verzögerungen und Anzahl der Ausnahmen
Der Testdatensatz muss unabhängig vom Trainingsdatensatz, versioniert und repräsentativ für die Produktionsumgebung sein. Jede wesentliche Änderung muss einem Regressionstest unterzogen werden.
Diese Methode entspricht dem Ansatz des NIST AI Risk Management Framework : Eine Maßnahme ist nur dann sinnvoll, wenn der Bewertungssatz, die Segmente und die Testbedingungen dokumentiert sind.
3. Einen kontinuierlichen und angemessenen KYC-Prozess entwerfen
KYC im Versicherungswesen umfasst die Identifizierung von Kunden, die Überprüfung ihrer Angaben und, je nach Art der Tätigkeit, die Einhaltung der AML/CFT-Pflichten. Der Umfang hängt vom Produkt und dem Risikoniveau ab.
Operativ gibt es 4 Anforderungen:
- Identifizieren Sie die Person und überprüfen Sie die vorgelegten Belege.
- Verknüpfung von Identität, Kontaktdaten, Vertretern, Begünstigten und Zahlungsmitteln
- Wenden Sie die dem Risiko angemessene Wachsamkeit an.
- Bewahren Sie datierte Nachweise über Informationen, Kontrollen und Entscheidungen auf.
KYC endet nicht mit dem anfänglichen Onboarding-Prozess. Dokumente können ablaufen, Bankverbindungsdaten ändern, Begünstigte können geändert werden oder die Struktur einer juristischen Person kann sich verändern. Das System muss diese Ereignisse erkennen, veraltete Daten identifizieren und nur die notwendigen Nachweise anfordern.
Das IDP bereitet diese Entscheidung vor: Es erkennt fehlende Dokumente, standardisiert Informationen und hebt Unstimmigkeiten hervor. Es ersetzt jedoch weder die regulatorische Analyse noch das menschliche Urteilsvermögen.
4. Abgleich von Indizien für Dokumentenfälschung
Ein Dokument, das sorgfältig gelesen wird, ist nicht zwangsläufig zuverlässig. Betrug kann Fälschung, Identitätsdiebstahl, missbräuchliche Verwendung von Bankdaten und scheinbar übereinstimmende Informationen umfassen. Kein einzelnes Erkennungsinstrument kann all diese Szenarien abdecken.
Eine robuste Strategie kombiniert mehrere Signalarten:
- Dokument: Metadaten, Bearbeitungen, Struktur
- Inhalt: Identität, Daten, Beträge
- Fallakte: Übereinstimmung zwischen den Dokumenten
- Geschichte: Wiederverwendung, Wiederholungen, Anomalien
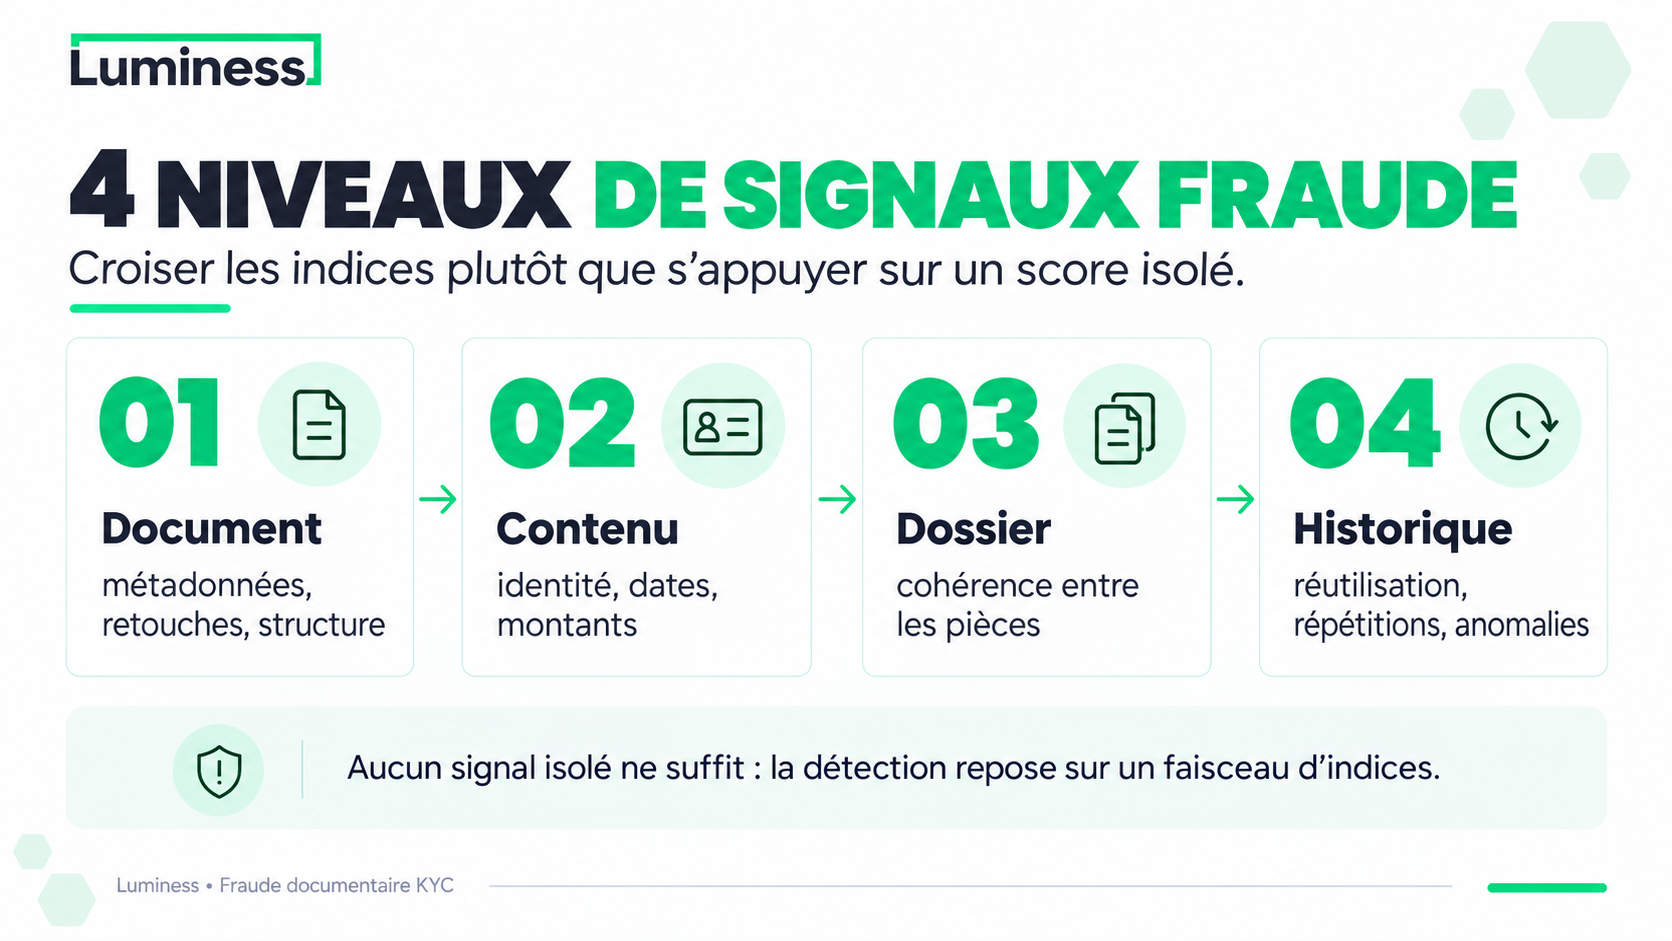
Die Kontrollmaßnahmen sollten dem jeweiligen Risiko angepasst werden. Die Schwellenwerte und die Art der Überprüfung sollten je nach Vorgehensweise und potenziellen Auswirkungen variieren.
Eine Warnmeldung ist kein Beweis für Betrug. Das System muss die Signale, deren Intensität und die ausgelösten Regeln offenlegen. Ein schwaches Signal kann zu einer gezielten Überprüfung führen; mehrere übereinstimmende Anomalien können eine eingehendere Untersuchung erforderlich machen.
Die Festlegung des Schwellenwerts basiert auf einer Kostenmatrix. Falsch-negative Ergebnisse setzen Unternehmen Verlust- oder Compliance-Risiken aus; falsch-positive Ergebnisse verursachen Mehraufwand und binden Analystenressourcen. Der Schwellenwert muss ein Gleichgewicht zwischen falsch-negativen Ergebnissen, die Unternehmen Risiken aussetzen, und falsch-positiven Ergebnissen, die Mehraufwand verursachen und Analystenzeit beanspruchen, herstellen. Er sollte auf Grundlage des Feedbacks von Betrugsexperten überprüft werden.
5. Sicherheit, Beweisführung und Ausnahmeregelungen industrialisieren
Eine Skalierung scheitert selten allein am Modell. Schwächen resultieren häufiger aus unvollständiger Integration, schlecht organisierten Ausnahmen, zu weit gefassten Zugriffsrechten oder unpräziser Steuerung.
Integration der Kette in das Informationssystem: Eine API reicht nicht aus, wenn die Quelle der Wahrheit nicht definiert ist.
Organisation menschlicher Eingriffe: Der Agent benötigt das Originaldokument, die extrahierten Daten, die fehlerhafte Steuerung und einfache Maßnahmen zur Korrektur, Validierung oder Eskalation. Menschliche Eingriffe sind eine Sicherheitsfunktion, kein Versagen der Automatisierung.
Sicherheit und Kontinuität: Die Implementierung erfordert umfassende Kenntnisse in den Bereichen Zugriff, Verschlüsselung, Nachverfolgbarkeit, Datenspeicherung und Servicekontinuität. DORA stellt zudem höhere Anforderungen an die digitale Resilienz, das Incident-Management und die Kontrolle von Technologieanbietern. Die Qualität muss daher kontinuierlich nach Art, Grund der Ausnahme und Bearbeitungszeit überwacht werden.
Wählen Sie den ersten Anwendungsfall aus
Eine Bewertung von 1 bis 5 anhand von fünf Achsen erleichtert die Schlichtung: Kundenauswirkungen, operativer Nutzen, Risikomanagement, Datenreife und industrielle Machbarkeit.
Ein wirkungsvoller, gut ausgearbeiteter Anwendungsfall eignet sich gut für die Implementierung. Dieses Framework schafft eine gemeinsame Sprache zwischen Geschäftsbereichen, Compliance, Sicherheit, IT-Abteilungen und Datenteams.
Was Luminess Versicherungsvereinen auf Gegenseitigkeit und Versicherern bietet
Luminess kombiniert eine IDP-Plattform, Identitätsprüfungs- und Dokumentenbetrugserkennungsdienste, die Integration mit Geschäftsanwendungen und die Durchführung von Dokumentenprozessen.
IDP von Lumia Die Plattform steuert insbesondere die Qualität der Teile, die Typisierung, die Extraktion, die Geschäftskontrollen und die Ausnahmebehandlung. Sie kann auf einer OUTSCALE Cloud-Infrastruktur qualifiziert SecNumCloud 3.2.
Diese technologische Leistungsfähigkeit wird durch Fachwissen ergänzt. ESN et BPO Luminess: Integration, menschliche Überwachung und Betrieb der Routen.
Versicherungsreferenzen
Harmonie Mutuelle KYC-Kampagne 2024
Mehrere Eingabekanäle und operative Dateiverwaltung.
13.800 Abonnenten
einschließlich 4.100 Verbände
50% Sanierung
natürliche Personen
40% Sanierung
Moralische Leute
Möchten Sie die Versicherungsprozesse mit der größten Wirkung identifizieren?
Wenden Sie sich an die Experten von Luminess, um Ihre Anwendungsfälle zu qualifizieren, ein Evaluierungsprotokoll zu erstellen und einen Fahrplan für die Industrialisierung zu definieren.
Quellen
- Luminess – Versicherungs- und Gegenseitigkeitsverein
- Luminess – Intelligente Dokumentenverarbeitungslösung
- Luminess – Erkennung von Dokumentenfälschung und -verfälschung
- Lumineszenz — Harmonie Mutuelle Management von Abläufen im Gesundheitswesen, Versicherungen und Rechtsstreitigkeiten
- Luminess – KYC-Sanierung von Verbandsdateien für ein Versicherungsunternehmen
- ACPR – AML/CFT-Vorschriften
- EIOPA – Gesetz zur digitalen Betriebsresilienz
- NIST – Rahmenwerk für das Risikomanagement künstlicher Intelligenz
Häufig gestellte Fragen zur IDP in der Versicherung
Häufig gestellte Fragen zur IDP in der Versicherung
Was ist IDP im Versicherungswesen?
Das IDP kombiniert OCR, Klassifizierungsmodelle, Extraktion, Geschäftsregeln und Orchestrierung, um Versicherungsdokumente in kontrollierte Daten umzuwandeln. Die Kette umfasst außerdem Vertrauensschwellenwerte, Ausnahmen und Rückverfolgbarkeit.
Wie stellt der Identitätsanbieter (IDP) die KYC-Prüfung sicher?
Es prüft die Vollständigkeit, standardisiert Daten, identifiziert abgelaufene Dokumente und hebt Abweichungen zwischen Dokumenten hervor. Die Entscheidung über die Einhaltung der Vorschriften basiert weiterhin auf den KYC-Regeln und, falls das Risiko dies erfordert, auf der Einschätzung eines Analysten.
Welche Dokumente können auf Betrug überprüft werden?
Die Prüfungen können Ausweisdokumente, Bankverbindungsdaten, Adressnachweise, Rechnungen, Angebote, Zertifikate oder Schadensmeldungen umfassen. Die Signale und Schwellenwerte müssen an das Dokument, den Prozess und das Risikoniveau angepasst werden.